IT-sikkerhedskultur er summen af de vaner, jeres medarbejdere har, når ingen kigger dem over skulderen – og den afgør, om Copilot bliver en gevinst eller et datalæk. Mange SMV’er ruller Copilot ud nu, hvor Microsoft gør bundles permanente pr. 1. juli 2026, men uden styr på adgange finder AI’en alt det, jeres delte drev gemmer på. NIS2 placerer samtidig ansvaret for sikkerhedskultur hos ledelsen, ikke hos IT-afdelingen. Her får I en 90-dages plan med målbare KPI’er – bygget på værktøjer, I allerede betaler for i Microsoft 365.
Det vigtigste at vide:
- Copilot afslører dårlig adgangsstyring: kortlæg og ryd op i delte drev, før I udruller bredt.
- NIS2 gør ledelsen personligt ansvarlig – fordel roller mellem ejerleder, CFO og IT-ansvarlig fra dag ét.
- Mål kultur med tal I allerede har: rapporteringsrate på phishing, Secure Score og adgangsreview-kadence.
- Kør adgangsreview hvert kvartal efter least privilege-princippet – og log beslutningerne.
- I behøver ingen dyr awareness-platform: M365-licensen dækker simulering, rapportering og måling.
Hvorfor Copilot-udrulningen er jeres bedste anledning til at bygge IT-sikkerhedskultur
Copilot indekserer alt, den enkelte bruger har adgang til – også de mapper, ingen har ryddet op i siden 2019. Det gør rodede rettigheder synlige på en måde, ingen politik nogensinde har gjort. Pludselig kan en studentermedhjælper spørge Copilot om lønark og bestyrelsesreferater.
Brug det momentum. Copilot datasikkerhed handler mindre om AI og mere om jeres adgange – og netop derfor er udrulningen den bedste anledning til at forankre en IT-sikkerhedskultur, hvor oprydning og datadisciplin er alles ansvar. Kortlæg jeres data, før licenserne aktiveres – se hvordan i ryd op før I køber Copilot.
Med Copilot Business til $21 pr. bruger/md. for op til 300 brugere (Microsoft, 2026) er investeringen overskuelig – oprydningen er det egentlige projekt.
Hvad NIS2 kræver af ledelsen – og hvem der ejer hvad
NIS2 gør IT-sikkerhed til et ledelsesansvar, der ikke kan delegeres væk – ledelsen hæfter personligt for mangelfuld risikostyring. Direktivet trådte i kraft i EU i 2023, og en sikkerhedskultur i virksomheden starter derfor med en klar rollefordeling, ikke med teknik.
Fordel ansvaret sådan:
- Ejerlederen ejer politik og tone: taler åbent om fejl og prioriterer awareness træning medarbejdere.
- CFO’en ejer budget og risikoaccept: godkender, hvilke risici I lever med, og dokumenterer beslutningen.
- Den IT-ansvarlige ejer adgangsreview og logning: udfører, logger og rapporterer kvartalsvist.
Skal I bevise indsatsen over for bestyrelsen, så mål på Secure Score – vi gennemgår metoden i NIS2 bestyrelsesansvar.
Sådan strammer I adgangsstyring i Microsoft 365 efter least privilege-princippet
Least privilege princip betyder én ting: ingen har adgang til mere, end jobbet kræver. Angribere logger typisk ind med gyldige rettigheder frem for at bryde ind – læs hvorfor i hackere logger ind – de bryder ikke ind.
Stram jeres adgangsstyring Microsoft 365 i fire trin:
- Auditér delte drev og gæsteadgange – fjern alt, der ikke har en ejer.
- Segmentér følsomme data (løn, HR, kontrakter) i egne sites med snævre grupper.
- Fjern stående admin-rettigheder og aktivér tidsbegrænset adgang.
- Sæt kvartalsvis review-kadence og log hver ændring.
Før: ‘Alle’ har adgang til fællesdrevet → Efter: rollebaserede grupper med dokumenteret ejer. Det er den adfærd, der gør jeres IT-sikkerhedskultur målbar – typisk 4-8 ugers arbejde.
Få styr på adgange, før Copilot ser alt
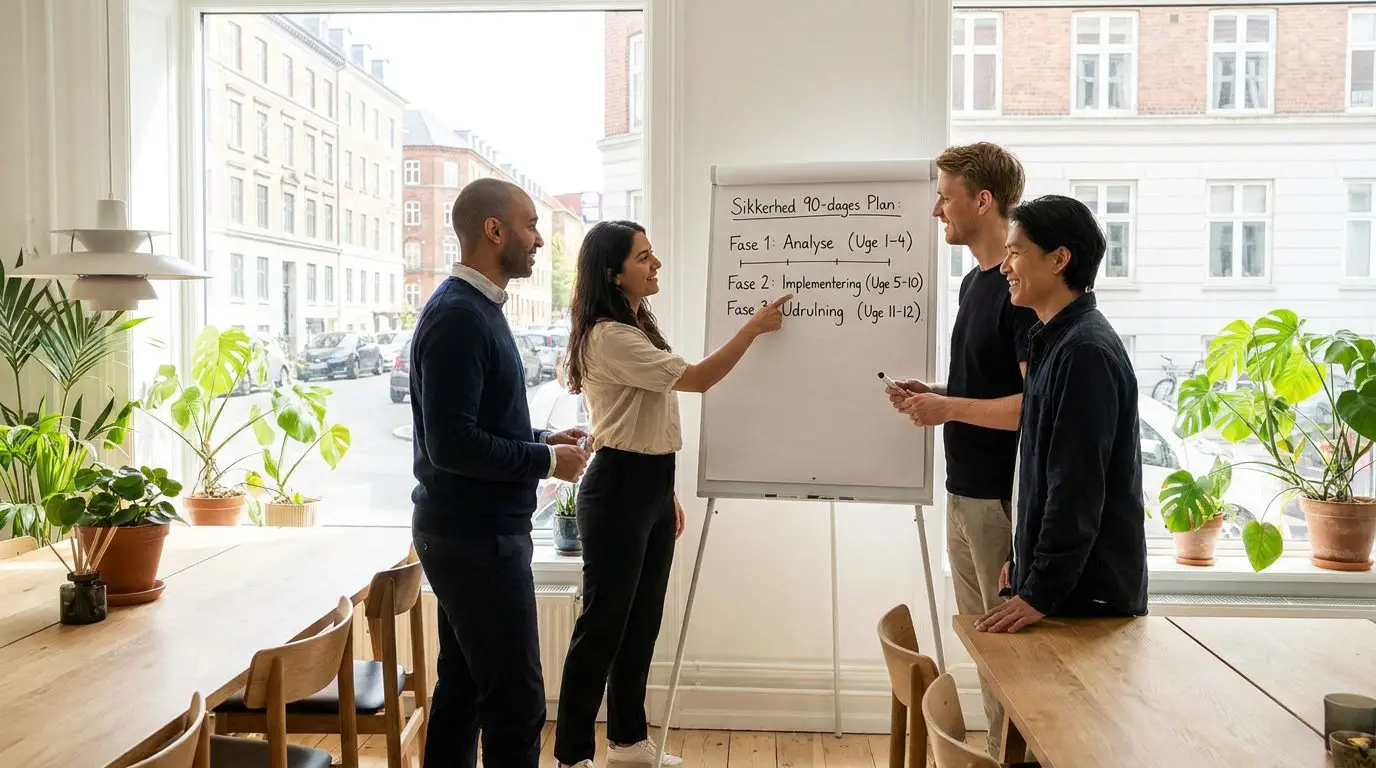
90-dages planen: fra adgangskaos til målbar sikkerhedskultur
En stærk IT-sikkerhedskultur bygges i tre faser à 30 dage – og Copilot-projektet er den perfekte anledning.
- Dag 1-30: Kortlæg og ryd op. Auditér delinger i SharePoint og Teams, luk åbne links, gennemfør adgangsreview på alle grupper. KPI: 100 % af eksterne delinger gennemgået. Start med at rydde op før I køber Copilot.
- Dag 31-60: Træn og test. Kør phishing-simulering, træn de afdelinger der klikker, udrul Copilot til en pilotgruppe på 10-20 brugere. KPI: rapporteringsrate over klikrate.
- Dag 61-90: Forankr og mål. Sæt kvartalsvise adgangsreviews i kalenderen, log Copilot-brug, rapportér Secure Score til ledelsen. KPI: fast månedlig ledelsesrapport.
Beslutningsregel: Er fase 1 ikke i mål, udsæt bred udrulning.
Sådan måler I kultur uden dyre awareness-platforme
Tre nøgletal måler jeres IT-sikkerhedskultur – og alle ligger i licenser, I sandsynligvis allerede betaler for. Rapporteringsraten på phishing-simuleringer viser, om folk reagerer i stedet for at ignorere. Secure Score-udviklingen viser, om teknisk hygiejne følger med – og kan samtidig bevise compliance over for bestyrelsen som del af NIS2 sikkerhedskultur.
Det tredje tal er gennemførte adgangsreviews pr. kvartal. Før: adgange gives ad hoc og fjernes aldrig → Efter: kvartalsvist review hvor hver ejer bekræfter eller fjerner adgang, dokumenteret i en log.
Mål trend, ikke øjebliksbilleder – en rapporteringsrate der stiger tre kvartaler i træk siger mere end ét flot tal. Sæt de tre tal på ledelsesmødets faste dagsorden.
Fejl der koster: 5 faldgruber når SMV’er ruller Copilot ud uden datadisciplin
De fleste Copilot-problemer skyldes ikke værktøjet, men manglende datadisciplin. Copilot Business koster $21 pr. bruger/md. (Microsoft, 2026) – oprydningen bagefter koster langt mere.
- Bred udrulning uden pilot. Start med 10-20 brugere og lær af deres prompts.
- Ingen oprydning i delinger. Copilot finder alt, brugeren har adgang til – også gamle lønark.
- Skræmmekampagner i stedet for phishing awareness. Frygt får folk til at skjule fejl; træn i stedet, som i vores guide til AI-angreb.
- Manglende logning. Slå audit-log til fra dag ét.
- Nul opfølgning fra ledelsen. Uden ledelsens rapportering dør kulturen efter tre måneder.
Ofte stillede spørgsmål
Hvad er IT-sikkerhedskultur, og hvorfor er den vigtig for SMV’er?
IT-sikkerhedskultur er de vaner og holdninger, der afgør, hvordan jeres medarbejdere håndterer data, adgange og mistænkelige mails i hverdagen. Teknik stopper ikke alt – en medarbejder, der klikker forkert eller deler for bredt, kan omgå selv gode systemer. For SMV’er med begrænset IT-bemanding er kulturen ofte det billigste og mest effektive værn.
Hvordan opbygger man en stærk IT-sikkerhedskultur i virksomheden?
Start med ledelsen: Når ejerleder og økonomichef selv følger reglerne, gør resten det også. Kortlæg jeres risici, prioriter 3-5 klare adfærdsregler, træn medarbejderne løbende, og gør det nemt at melde fejl uden skyld. Mål effekten med phishing-tests og log afvigelser. Regn med 3-6 måneder, før nye vaner sidder fast.
Hvordan sikrer vi, at Copilot ikke får adgang til følsomme data?
Copilot ser alt, den enkelte bruger har adgang til – så ryd op i rettighederne, før I ruller ud. Auditér delinger i SharePoint og Teams, fjern ‘Alle i organisationen’-adgange, segmentér følsomme mapper og mærk data med følsomhedsetiketter i Microsoft Purview. En typisk oprydning tager 4-8 uger afhængigt af datamængden.
Hvad kræver NIS2 af vores sikkerhedskultur og ledelse?
NIS2 (EU-direktiv fra 2022) gør ledelsen personligt ansvarlig for cybersikkerhed. Ledelsen skal godkende risikostyringen, gennemgå træning og sikre, at medarbejderne uddannes løbende. I skal også dokumentere jeres tiltag og kunne rapportere væsentlige hændelser inden for 24 timer. Er I omfattet – direkte eller som leverandør – skal kulturarbejdet kunne bevises på skrift.
Hvor ofte skal medarbejdere trænes i IT-sikkerhed?
Løbende – ikke én gang om året. Korte månedlige eller kvartalsvise input virker bedre end et årligt kursus, som de fleste glemmer efter få uger. Kombinér korte moduler med phishing-simulationer 2-4 gange årligt, og følg op på dem, der klikker. Nyansatte bør trænes inden for de første 14 dage.
Hvad koster det at få hjælp til sikkerhedskultur og Copilot-oprydning?
Prisen afhænger af antal brugere og datamængde, men de fleste SMV’er starter med en adgangsanalyse, der typisk tager 1-2 uger. Med en managed services-aftale betaler I fast pris pr. bruger pr. måned og undgår store engangsregninger. Bed om en konkret vurdering, før I forpligter jer – det koster ikke noget at spørge.
Kan vi skifte til en ny MSP uden at forstyrre driften?
Ja, et velplanlagt leverandørskifte kører parallelt med driften og tager typisk 4-6 uger. Den nye MSP overtager dokumentation, adgange og overvågning trinvist, så I aldrig står uden support. Kræv en overdragelsesplan på skrift, og tjek jeres opsigelsesvarsel hos den nuværende leverandør, før I sætter i gang.
Sådan kommer I videre
- Auditér delinger og rettigheder i Microsoft 365 – fjern brede adgange først.
- Prioriter 3-5 klare sikkerhedsregler, og lad ledelsen gå forrest.
- Segmentér følsomme data og mærk dem med følsomhedsetiketter, inden Copilot udrulles bredt.
- Planlæg løbende træning med phishing-tests 2-4 gange årligt.
- Dokumentér indsatsen skriftligt – det kræver NIS2, og det gør revision lettere.